Хакеры похитили данные — в том числе имена, адреса и сведения об инвалидности — миллионов нынешних и бывших учеников государственных школ Калифорнии, которые проходили ежегодные обязательные стандартизированные тесты, оценивающие их академическую успеваемость, сообщили в пятницу представители образовательных властей.
Скомпрометированная информация затрагивает гораздо больше людей, чем текущие 5,7 миллиона учеников государственных школ штата, поскольку утечка восходит к записям за 2023 год. Пострадали также учащиеся, покинувшие Калифорнию, но не подтвердившие перевод в другую школу; утечка охватывает данные, датируемые вплоть до 2006 года.
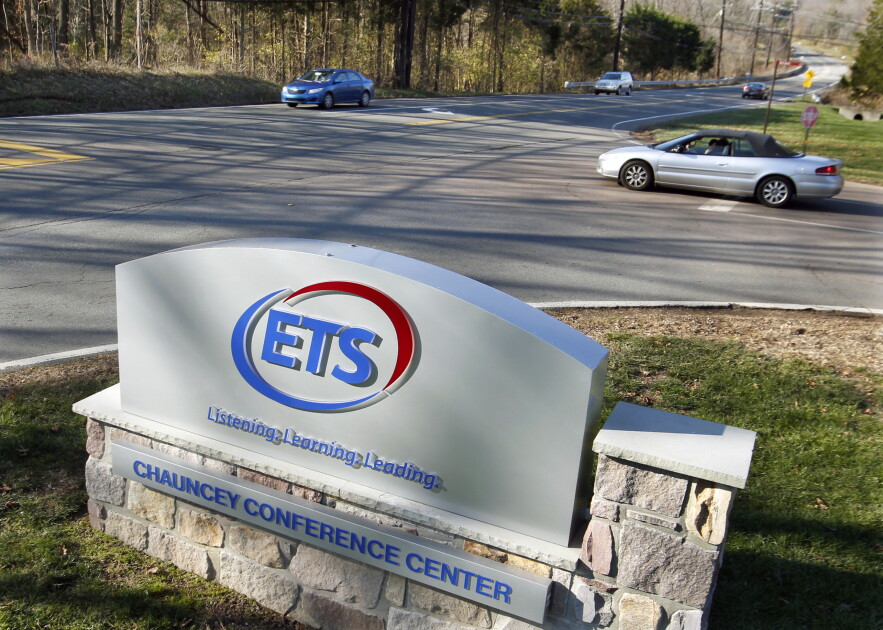
В утечке участвовала организация Educational Testing Service (ETS), которая предоставляет обширные услуги для школ Калифорнии.
Хотя официальное публичное уведомление было сделано в пятницу, руководители школьных округов получили сообщение 2 октября.
Государственные образовательные чиновники «срочно работают с командой государственных агентств, чтобы расследовать и определить масштаб и влияние инцидента, включая то, какая информация могла быть затронута», говорится в письме заместителя государственного суперинтенданта Мэри Нисли.
ETS, некоммерческая организация по оценке, помогает управлять и предоставлять услуги, связанные с тестированием учащихся государственных школ Калифорнии, включая обязательные тесты Smarter Balanced, проводимые весной. В этой роли ETS хранит демографические данные учащихся, информацию об участии в тестировании и результаты оценок.
Подтверждённые данные также включают уровень класса, дату рождения и школу и округ, в которых обучался ученик. Хакеры также получили доступ к уникальным идентификационным номерам учеников, а также к информации о поле, расе или этнической принадлежности, основном языке, стране происхождения и статусе обучающегося английскому языку. Также были раскрыты сведения о инвалидности учеников и об их праве на участие в федеральных программах, например в программах, предназначенных для помощи учащимся из малообеспеченных семей.
Похищенные данные не включали номера социального страхования, номера водительских удостоверений, номера паспортов, финансовую информацию, данные кредитных или дебетовых карт или пароли от аккаунтов. Личная информация родителей или опекунов также не была раскрыта, заявили официальные лица.
ETS обнаружила взлом 25 сентября. Последующее расследование показало, что «несанкционированное лицо использовало скомпрометрованные учетные данные для входа на сайт и копирования файлов, содержащих информацию о калифорнийских учениках, в разные моменты с 22 мая по 18 сентября 2026 года», указывается в сообщении Калифорнийского департамента образования.
Чиновники заявили, что пока не нашли доказательств того, что информация была обнародована. Но также справедливо отметить, что хакеры часто держат информацию в тайне в ожидании результатов требований о выкупе.
В официальном релизе не сообщалось, предъявлялся ли такой выкуп.
Один эксперт по кибербезопасности выразил обеспокоенность тем, что столь масштабная утечка могла произойти из‑за одной скомпрометированной пары имя пользователя/пароль.
«Украденные учетные данные не должны превращаться в многомесячный паспорт к личным записям миллионов учеников», — сказал Антон Дахбура, исполнительный директор Института информационной безопасности Джонса Хопкинса. «Если это и произошло здесь, критический вопрос в том, почему механизмы аутентификации, ограничения доступа и системы мониторинга не смогли выявить и остановить несанкционированную активность».
Он добавил: «Подобные инциденты выявляют фундаментальную слабость в управлении данными учащихся: школьные системы могут передавать хранение и обработку чувствительной информации сторонним организациям, но они не могут передать последствия утечки. Когда миллионы записей учеников сосредоточены у одного поставщика, одна ошибка в безопасности может превратиться в проблему для всего штата с последствиями, которые будут преследовать детей годами».
Представитель ETS защищала практики организации.
«ETS поддерживает комплексную программу информационной безопасности, которая регулярно оценивается третьими сторонами», — сказала Кристин Бетанели. «Мы постоянно инвестируем в защиту систем и данных, которые поддерживаем».
Бетанели заявила, что другие «клиенты ETS» не пострадали.
«Мы внедрили дополнительные меры защиты, включая усиленный мониторинг, ужесточённый контроль доступа и дополнительную проверку наших практик безопасности третьими сторонами», — добавила Бетанели.
Пострадавшие бывшие учащиеся, включая тех, кто сейчас является взрослыми, имеют право на 24 месяца бесплатных услуг по защите личности и помощи в восстановлении личности в случае кражи личности.
Чиновники сказали, что родителям и опекунам стоит рассмотреть возможность запроса бесплатной заморозки кредитного отчёта для детей младше 16 лет, чтобы предотвратить открытие несанкционированных счетов на имя их детей.
«Будьте осторожны с неожиданными электронными письмами, телефонными звонками или текстовыми сообщениями» в связи с инцидентом, включая заявления о том, что звонящий представляет ETS, государственные органы или компанию по мониторингу кредитов, также предупредили чиновники.
«Не предоставляйте номера социального страхования, пароли, финансовую информацию или другую конфиденциальную личную информацию в ответ на нежелательные запросы».
Дополнительную информацию и обновления можно найти на странице департамента образования Калифорнии, посвящённой инциденту с Educational Testing Service.
В мае масштабная кибератака вызвала хаос в колледжах по всей Калифорнии после того, как хакеры взломали компанию, стоящую за Canvas, одной из наиболее широко используемых в стране образовательных платформ, на которой публикуют задания по чтению, проходят тесты и общаются студенты с преподавателями.
Утечка заставила компанию Instructure временно отключить Canvas и прервало занятия, выполнение заданий и подготовку к экзаменам у сотен тысяч студентов и преподавателей, когда хакеры пригрозили опубликовать их персональные данные.
Группа хакеров под названием ShinyHunters заявила о причастности к атаке. Instructure в конечном итоге объявила, что достигла соглашения с «несанкционированным участником» инцидента о возврате скомпрометированных данных, но не указала, кто это был и участвовала ли оплата. Компания заявила, что получила доказательства уничтожения копий данных, но признала, что нельзя быть в этом уверенным на 100 процентов.
Наиболее заметным взломом местного школьного округа был кибератака на Los Angeles Unified в праздничные выходные в 2022 году.
Руководство округа приняло беспрецедентное решение о закрытии всех компьютерных систем округа, чтобы ограничить ущерб. Школы открылись по расписанию во вторник, но ученикам, семьям и сотрудникам пришлось сбросить более 600 000 паролей. Многие заявили, что неделя обучения была потеряна, а техники обнаружили «цифровые ловушки», оставленные для дальнейшего заражения систем. Наиболее серьёзный ущерб пришёлся на подразделение по объектам, где около половины серверов были зашифрованы — это означало, что сотрудники округа не могли получить доступ к собственным системам и записям.
Округ подтвердил требование выкупа, но отказался платить.
Изначально округ умалял масштабы утечки данных. Суперинтендант Альберто Карвалью заявил, что «нет доказательств широкомасштабного влияния» и назвал затронутых «исключениями».
Но обзор утекших файлов, проведённый Los Angeles Times, обнаружил психологическую оценку ученика 2005 года, несмотря на отрицания округа о том, что такие записи были слиты. Также были найдены записи о дисциплине сотрудников, отчёт о криминальном прошлом работника, платёжная ведомость подрядчика, налоговые формы и паспорта. Позднее округа в отчёте штату признал, что более 500 человек, работавших на подрядчиков округа, вероятно, имели раскрытые номера социального страхования и другую конфиденциальную информацию. Округ позднее также сообщил, что около 2000 записей оценивания учащихся были опубликованы, включая записи о 60 нынешних учениках.